Kybernetická bezpečnost
LINET: zavedení politik a dokumentace podle NIS2 a ZoKB
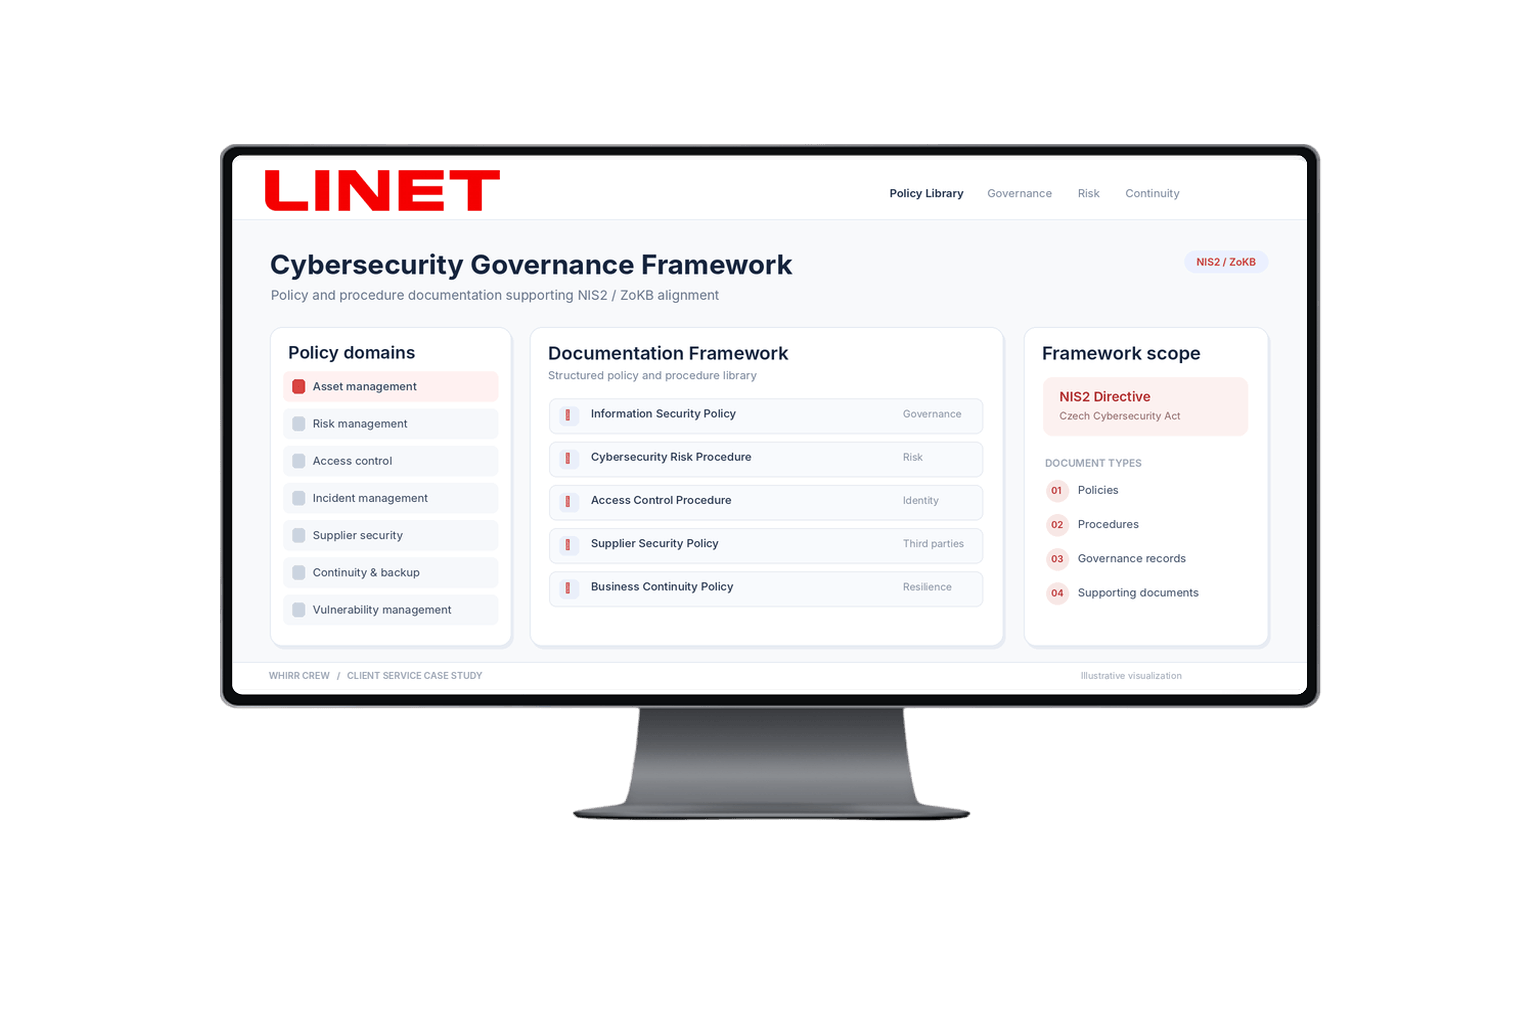
Vypracovali a zavedli jsme pro LINET rámec politik a dokumentace kybernetické bezpečnosti podle NIS2 a zákona o kybernetické bezpečnosti (ZoKB), od řízení rizik po kontinuitu podnikání.
- Výzva
LINET potřeboval jednu ucelenou sadu dokumentů pro povinnosti podle NIS2, od řízení aktiv a rizik po reakci na incidenty a kontinuitu.
- Co jsme udělali
Napsali a zavedli jsme politiky a postupy ve čtyřech oblastech: řízení a rizika, přístupy a incidenty, dodavatelé a kontinuita a zranitelnosti.
- Výsledek
Zavedený rámec, který firmě dává zdokumentovaná pravidla pro řízení kybernetické bezpečnosti, rizik, provozu a plánování kontinuity.
Pro LINET jsme vypracovali a zavedli rámec řízení a dokumentace kybernetické bezpečnosti v souladu s NIS2 a zákonem o kybernetické bezpečnosti (ZoKB). Zahrnuje bezpečnostní politiky, postupy a dokumentaci v klíčových oblastech řízení kybernetické bezpečnosti.
Klient
LINET je mezinárodní výrobce zdravotnického vybavení. V jeho prostředí záleží na bezpečnosti informací, spolehlivém provozu i strukturovaném řízení rizik. LINET nás požádal o vypracování a zavedení rámce politik a dokumentace, který podpoří jeho soulad s NIS2 a ZoKB a nastaví zdokumentované postupy řízení bezpečnosti v celé organizaci.
Výzva
Řízení kybernetické bezpečnosti podle NIS2 zahrnuje široké spektrum organizačních a provozních povinností, od správy informačních aktiv a bezpečnostních rizik po reakci na incidenty a kontinuitu podnikání. Úkolem bylo vytvořit napříč těmito navazujícími oblastmi jeden ucelený dokumentační rámec, který firmě dá strukturovaný základ pro řízení jejích povinností a postupů v oblasti kybernetické bezpečnosti.
Co jsme udělali
Vypracovali a zavedli jsme dokumentační rámec ve čtyřech oblastech.
Řízení bezpečnosti a rizik
Politiky a postupy pro správu informačních aktiv, řízení kybernetických rizik a rozdělení bezpečnostních odpovědností.
Řízení přístupu a zvládání incidentů
Dokumentace k požadavkům na řízení přístupu, ke správě uživatelských přístupů a k řešení kybernetických bezpečnostních incidentů.
Bezpečnost dodavatelů a kontinuita podnikání
Postupy pro bezpečnost dodavatelů, kontinuitu podnikání, zálohování a obnovu a řízení provozních závislostí.
Řízení zranitelností a podpůrné politiky
Dokumentace k řízení zranitelností a další politiky a postupy, které rámec vyžadoval.
Každý dokument vznikl jako součást širšího rámce, aby se kybernetická bezpečnost řídila jednotně a v souladu s regulací.
Regulatorní rámec
- Směrnice NIS2
- Zákon o kybernetické bezpečnosti (ZoKB)
Výsledek
LINET má zavedený rámec politik a dokumentace kybernetické bezpečnosti, který pokrývá zásadní bezpečnostní oblasti podle NIS2 a ZoKB. Zdokumentované politiky a postupy podporují řízení kybernetické bezpečnosti, řízení rizik, bezpečnost provozu a plánování kontinuity. Firmě tak dávají základ, na kterém může řízení kybernetické bezpečnosti stavět i do budoucna.
Projekt je příkladem naší služby implementace NIS2 a ZoKB.
Začněme jedním jasným rozhovorem
Napište nám, co potřebujete zabezpečit, automatizovat, postavit nebo personálně posílit. Ozve se vám seniorní konzultant.
 Aleš PoláčekCEO, Whirr Crew
info@whirrcrew.com
Co bude následovat
- Ozveme seSeniorní konzultant si vaši zprávu přečte a ozve se, abychom domluvili hovor.
- První rozhovorProbereme vaši situaci, cíle a omezení.
- Konkrétní další krokNávrh, o kterém můžete rozhodnout: rozsah, tým nebo pilot.
Whirr Crew s.r.o., Rybná 716/24, 110 00 Praha 1