Kybernetická bezpečnost
C.S.CARGO: politiky a dokumentace podle NIS2 a ZoKB, včetně zavedení
Vypracovali a zavedli jsme pro C.S.CARGO bezpečnostní politiky a dokumentaci podle NIS2 a zákona o kybernetické bezpečnosti, od řízení rizik po bezpečnost dodavatelů a kontinuitu podnikání.
- Výzva
Odpovědnosti a postupy pro rizika, aktiva, přístupy, dodavatele a kontinuitu bylo potřeba zdokumentovat jako jeden rámec, který splní NIS2 a ZoKB.
- Co jsme udělali
Napsali a zavedli jsme politiky a postupy v pěti oblastech, od řízení aktiv a rizik po bezpečnost dodavatelů a řízení zranitelností.
- Výsledek
Zavedený rámec, na kterém C.S.CARGO staví při udržování bezpečnostních politik a plnění povinností v oblasti souladu.
Pro C.S.CARGO jsme vypracovali a zavedli rámec politik a dokumentace kybernetické bezpečnosti v souladu s NIS2 a zákonem o kybernetické bezpečnosti (ZoKB). Pokrývá řízení bezpečnosti, řízení rizik, bezpečnost provozu, bezpečnost dodavatelů a kontinuitu podnikání.
Klient
C.S.CARGO působí v dopravě a logistice. Podnikání firmy závisí na sladěném provozu, informačních systémech a úzké spolupráci s externími partnery. V rámci řízení kybernetické bezpečnosti nás firma požádala, abychom vypracovali a zavedli organizační bezpečnostní politiky a postupy, které splní požadavky NIS2 a ZoKB.
Výzva
Strukturované řízení kybernetické bezpečnosti potřebuje víc než jednotlivá technická opatření. Organizace musí také zdokumentovat odpovědnosti, postupy a způsob řízení v mnoha oblastech bezpečnosti. Naším úkolem bylo spojit tyto požadavky do jedné ucelené struktury politik a dokumentace, která pokryje:
- kybernetická rizika a informační aktiva;
- přístupová oprávnění;
- dodavatele;
- kontinuitu provozu.
Co jsme udělali
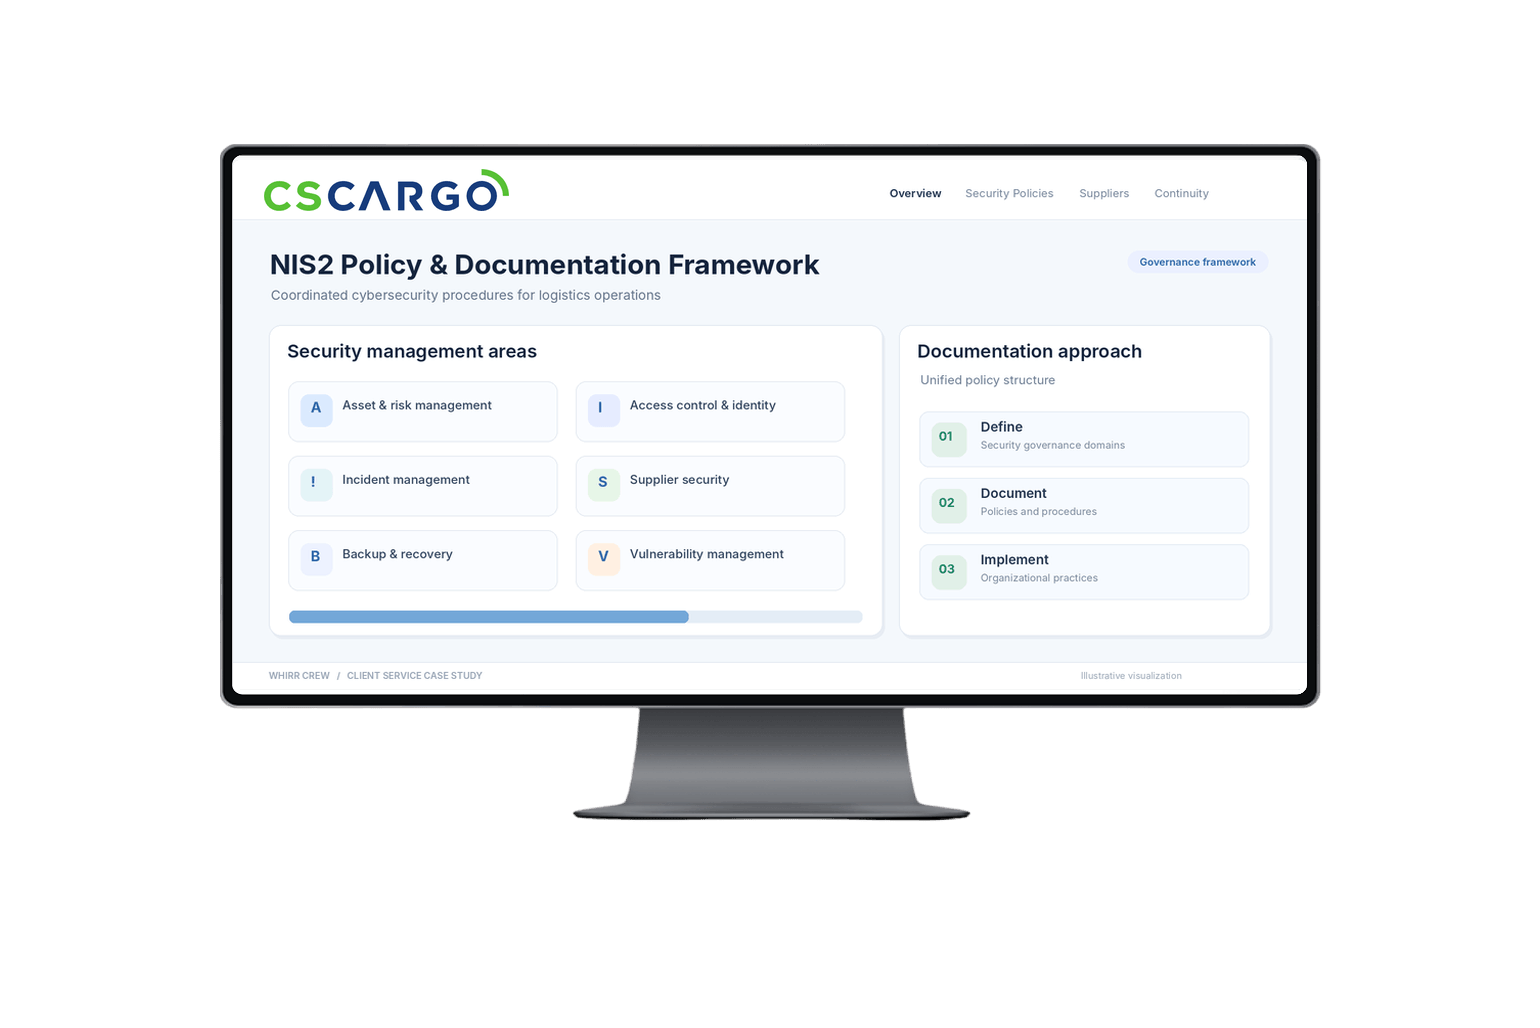
Vypracovali a zavedli jsme dokumentační rámec postavený na pěti oblastech řízení bezpečnosti informací.
Řízení aktiv a rizik
Politiky a postupy pro správu informačních aktiv, identifikaci kybernetických rizik a organizaci jejich řízení.
Řízení přístupu a bezpečnostní incidenty
Dokumentace, která stanovuje, jak se řídí přístup a jak se řeší kybernetické bezpečnostní incidenty.
Bezpečnost dodavatelů
Politiky a postupy pro bezpečnostní odpovědnosti a požadavky, které platí pro externí dodavatele.
Kontinuita podnikání a obnova
Dokumentace pro kontinuitu podnikání, zálohování a obnovu a pro připravenost na narušení provozu.
Řízení zranitelností
Postupy pro řízení zranitelností a související požadavky na řízení bezpečnosti.
Rozsah služeb
- Poradenství k souladu s NIS2
- Tvorba politik kybernetické bezpečnosti
- Dokumentace kybernetické bezpečnosti
- Zavedení rámce
Regulatorní rámec
- Směrnice NIS2
- Zákon o kybernetické bezpečnosti (ZoKB)
Výsledek
C.S.CARGO má zavedený rámec politik a dokumentace, který pokrývá klíčové oblasti organizace, procesů a řízení bezpečnosti. Firmě dává strukturovaný základ pro udržování bezpečnostních politik a postupů a pro plnění povinností, které jí z předpisů vyplývají. Projekt převedl požadavky NIS2 a ZoKB do strukturované organizační bezpečnostní dokumentace logistické firmy.
Vypracování a zavedení takového rámce je součástí naší služby implementace NIS2 a ZoKB.
Začněme jedním jasným rozhovorem
Napište nám, co potřebujete zabezpečit, automatizovat, postavit nebo personálně posílit. Ozve se vám seniorní konzultant.
 Aleš PoláčekCEO, Whirr Crew
info@whirrcrew.com
Co bude následovat
- Ozveme seSeniorní konzultant si vaši zprávu přečte a ozve se, abychom domluvili hovor.
- První rozhovorProbereme vaši situaci, cíle a omezení.
- Konkrétní další krokNávrh, o kterém můžete rozhodnout: rozsah, tým nebo pilot.
Whirr Crew s.r.o., Rybná 716/24, 110 00 Praha 1