Kybernetická bezpečnost
Budějovický Budvar: návrh dokumentačního rámce pro NIS2 a ZoKB
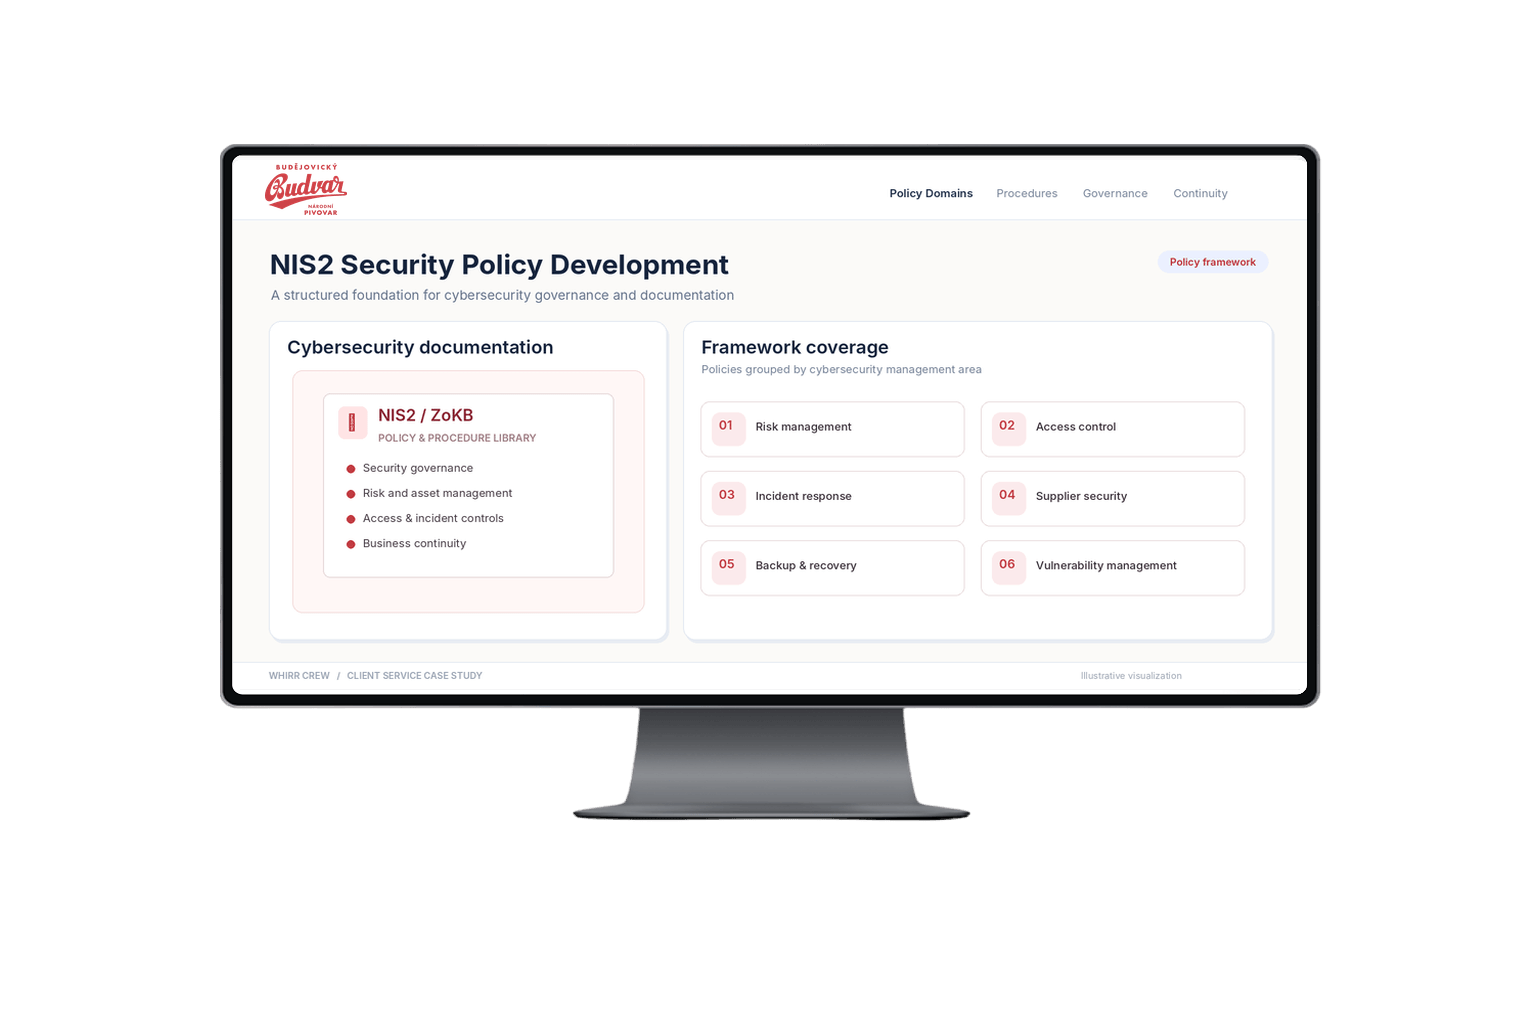
Navrhli jsme pro Budějovický Budvar dokumentační rámec kybernetické bezpečnosti, který pokrývá klíčové požadavky NIS2 a zákona o kybernetické bezpečnosti (ZoKB).
- Výzva
Budvar potřeboval jednu ucelenou sadu politik pro všechny oblasti bezpečnosti, které NIS2 a ZoKB žádají, od rizik a přístupů po dodavatele a kontinuitu.
- Co jsme udělali
Napsali jsme politiky a postupy v pěti oblastech: řízení a rizika, identity a incidenty, dodavatelé, kontinuita a obnova a zranitelnosti.
- Výsledek
Zdokumentovaný rámec pro řízení kybernetické bezpečnosti Budvaru, který pokrývá klíčové požadavky NIS2 a ZoKB a podporuje jeho další kroky k souladu.
Pro Budějovický Budvar jsme vypracovali rámec politik a dokumentace kybernetické bezpečnosti. Pokrývá klíčové požadavky směrnice NIS2 a zákona o kybernetické bezpečnosti (ZoKB) a stanovuje strukturované politiky a postupy pro řízení bezpečnosti a rizik, řízení přístupu, zvládání incidentů a kontinuitu podnikání.
Klient
Budějovický Budvar je český pivovar se zavedenou výrobou a obchodní činností. S tím, jak se regulace kybernetické bezpečnosti zpřísňuje, dávají zdokumentované politiky a postupy organizaci, jako je Budvar, jednotný základ pro řízení bezpečnosti informací. Vypracovali jsme dokumentační rámec, který řeší organizační a procesní požadavky NIS2 a ZoKB.
Výzva
Dokumentace k souladu s předpisy musí pokrýt mnoho navazujících oblastí bezpečnosti informací a přitom tvořit jeden ucelený přístup k jejich řízení. Budvar potřeboval strukturovanou sadu politik a postupů pro oblasti řízení bezpečnosti, které NIS2 a ZoKB vyžadují. Patří mezi ně:
- řízení rizik;
- řízení přístupu;
- bezpečnostní incidenty;
- bezpečnost dodavatelů;
- kontinuita provozu.
Co jsme udělali
Politiky a postupy jsme napsali a rozdělili do pěti oblastí.
Řízení kybernetické bezpečnosti a rizik
Identifikace a správa informačních aktiv a kybernetických rizik a odpovědnosti, které k jejich řízení patří.
Identity, přístupy a incidenty
Politiky a postupy pro řízení přístupu a pro zvládání kybernetických bezpečnostních incidentů.
Bezpečnost dodavatelů a třetích stran
Jak organizace řídí své dodavatele a bezpečnostní rizika, která s nimi souvisejí.
Kontinuita podnikání a obnova
Kontinuita podnikání, zálohování a obnova a procesy řízení bezpečnosti, které je podporují.
Řízení zranitelností
Postupy pro řízení zranitelností a pro další oblasti kybernetické bezpečnosti, které musel rámec pokrýt.
Rozsah služeb
- Tvorba politik kybernetické bezpečnosti
- Dokumentace k souladu s předpisy
- Návrh rámce řízení kybernetické bezpečnosti
Regulatorní rámec
- Směrnice NIS2
- Zákon o kybernetické bezpečnosti (ZoKB)
Výsledek
Budvar má strukturovaný dokumentační rámec kybernetické bezpečnosti, který pokrývá klíčové oblasti NIS2 a ZoKB. Politiky a postupy dávají řízení kybernetické bezpečnosti zdokumentovaný základ. Podporují také další práci na souladu s předpisy, zatímco se Budvar připravuje na regulatorní povinnosti, které se na něj vztahují.
Takové politiky a dokumentaci připravujeme v rámci naší služby implementace NIS2 a ZoKB.
Začněme jedním jasným rozhovorem
Napište nám, co potřebujete zabezpečit, automatizovat, postavit nebo personálně posílit. Ozve se vám seniorní konzultant.
 Aleš PoláčekCEO, Whirr Crew
info@whirrcrew.com
Co bude následovat
- Ozveme seSeniorní konzultant si vaši zprávu přečte a ozve se, abychom domluvili hovor.
- První rozhovorProbereme vaši situaci, cíle a omezení.
- Konkrétní další krokNávrh, o kterém můžete rozhodnout: rozsah, tým nebo pilot.
Whirr Crew s.r.o., Rybná 716/24, 110 00 Praha 1