Kybernetická bezpečnost
IMA: GAP analýza a zavedení NIS2, AuditMaster a převod dat
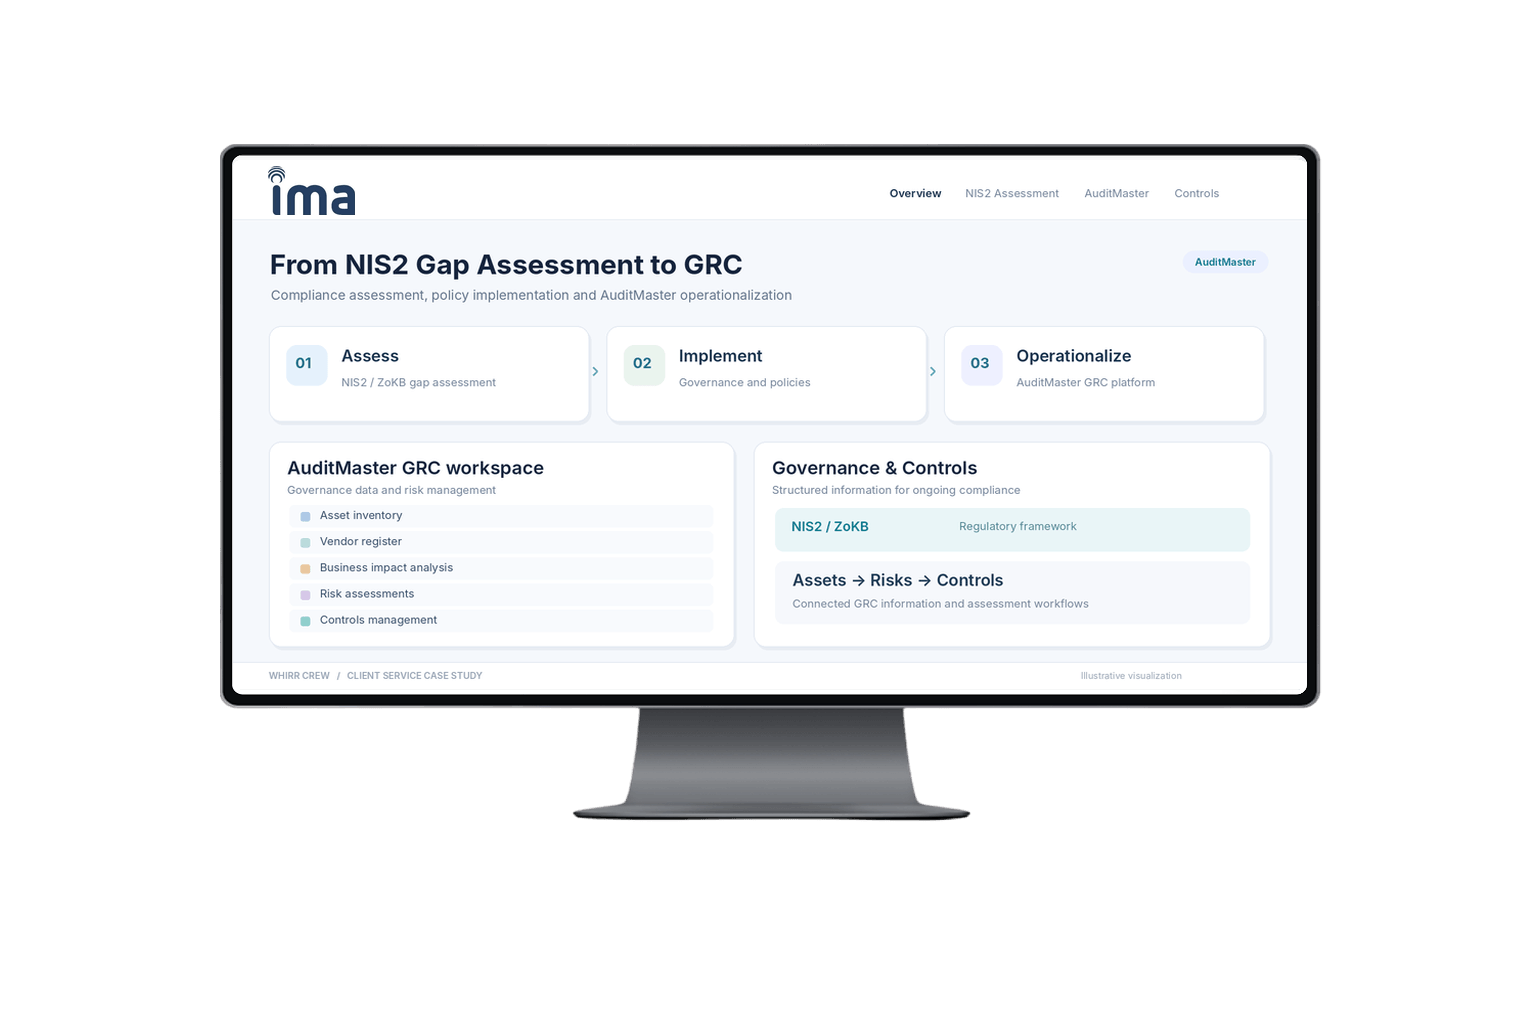
Pro IMA jsme provedli GAP analýzu podle NIS2, vypracovali politiky a postupy, které NIS2 vyžaduje, a nastavili GRC platformu AuditMaster s aktivy, dodavateli, riziky a bezpečnostními opatřeními firmy.
- Výzva
IMA potřebovala vědět, jak si stojí vůči NIS2 a ZoKB, doplnit chybějící politiky a postupy a spravovat data pro GRC na jednom místě.
- Co jsme udělali
GAP analýza, rámec politik a postupů pro NIS2 a AuditMaster nastavený s aktivy, dodavateli, BIA, riziky a bezpečnostními opatřeními IMA.
- Výsledek
Zdokumentované mezery s doporučeními, politiky a postupy pro NIS2 a ZoKB a GRC platforma v provozu pro průběžné řízení souladu.
Společnost IMA jsme podpořili ve třech navazujících oblastech kybernetické bezpečnosti: GAP analýza podle NIS2, rámec pro soulad s NIS2 a nastavení GRC platformy AuditMaster. Dohromady pokryly připravenost na regulaci, řízení kybernetické bezpečnosti, posouzení rizik a centrální systém řízení bezpečnostních opatření.
Klient a zadání
Účinné řízení kybernetické bezpečnosti stojí na třech věcech: znát současný stav zabezpečení, zavést správné politiky a postupy a strukturovaně spravovat informace o souladu s předpisy. IMA nás požádala o všechny tři. Spolupráce spojila posouzení souladu a organizační rámec s platformou AuditMaster.
Výzva
- Posouzení. Procesy kybernetické bezpečnosti, technická opatření a dokumentaci IMA bylo potřeba vyhodnotit podle NIS2 a zákona o kybernetické bezpečnosti (ZoKB).
- Politiky. Bylo potřeba napsat organizační politiky a postupy, které splní příslušné požadavky.
- Data pro GRC. Aktiva, dodavatele, rizika a bezpečnostní opatření bylo potřeba uspořádat ve vyhrazené GRC platformě, která podpoří průběžné řízení souladu.
Co jsme udělali
1. GAP analýza podle NIS2
Prověřili jsme řízení kybernetické bezpečnosti, bezpečnostní procesy, technická opatření a dokumentaci IMA podle NIS2 a ZoKB. Analýza ukázala mezery v souladu a doporučila, jak je odstranit.
2. Rámec pro soulad s NIS2
Vypracovali jsme organizační, procesní a dokumentační rámec, který soulad s NIS2 vyžaduje. Jeho politiky a postupy pokrývají řízení aktiv, řízení rizik, řízení přístupu, zvládání incidentů, bezpečnost dodavatelů, kontinuitu podnikání, zálohování a obnovu, řízení zranitelností a další relevantní oblasti bezpečnosti.
3. Nastavení AuditMasteru a převod dat
AuditMaster jsme kompletně zavedli a uvedli do provozu:
- nastavení struktury řízení;
- převod dat o aktivech a dodavatelích;
- analýza dopadů na podnikání (BIA);
- posouzení kybernetických rizik;
- hodnocení rizik dodavatelů;
- systém řízení bezpečnostních opatření.
Platforma spojuje tyto činnosti v jednom strukturovaném prostředí pro průběžné řízení bezpečnosti, rizik a souladu s předpisy (GRC).
Rámce a platformy
- Směrnice NIS2
- Zákon o kybernetické bezpečnosti (ZoKB)
- AuditMaster GRC
Výsledek
- GAP analýza ukázala, kde je na souladu potřeba ještě pracovat, a přinesla doporučení k nápravě.
- Práce na souladu dodala politiky, postupy a organizační dokumentaci pro NIS2 a ZoKB.
- V AuditMasteru má IMA strukturu řízení, informace o aktivech a dodavatelích, analýzu dopadů na podnikání, posouzení rizik a řízení bezpečnostních opatření.
Dohromady to IMA dává strukturovaný základ pro řízení kybernetické bezpečnosti, rizik a souladu s předpisy. Práce nezůstala u dokumentace: zasáhla i do každodenní správy rizik, aktiv, dodavatelů a bezpečnostních opatření.
Rámec pro NIS2 a nasazení AuditMasteru jsou příklady našich služeb implementace NIS2 a ZoKB a implementace GRC platformy.
Začněme jedním jasným rozhovorem
Napište nám, co potřebujete zabezpečit, automatizovat, postavit nebo personálně posílit. Ozve se vám seniorní konzultant.
 Aleš PoláčekCEO, Whirr Crew
info@whirrcrew.com
Co bude následovat
- Ozveme seSeniorní konzultant si vaši zprávu přečte a ozve se, abychom domluvili hovor.
- První rozhovorProbereme vaši situaci, cíle a omezení.
- Konkrétní další krokNávrh, o kterém můžete rozhodnout: rozsah, tým nebo pilot.
Whirr Crew s.r.o., Rybná 716/24, 110 00 Praha 1