Kybernetická bezpečnost
Lagardère Travel Retail: NIS2, audit záloh, náprava a AuditMaster
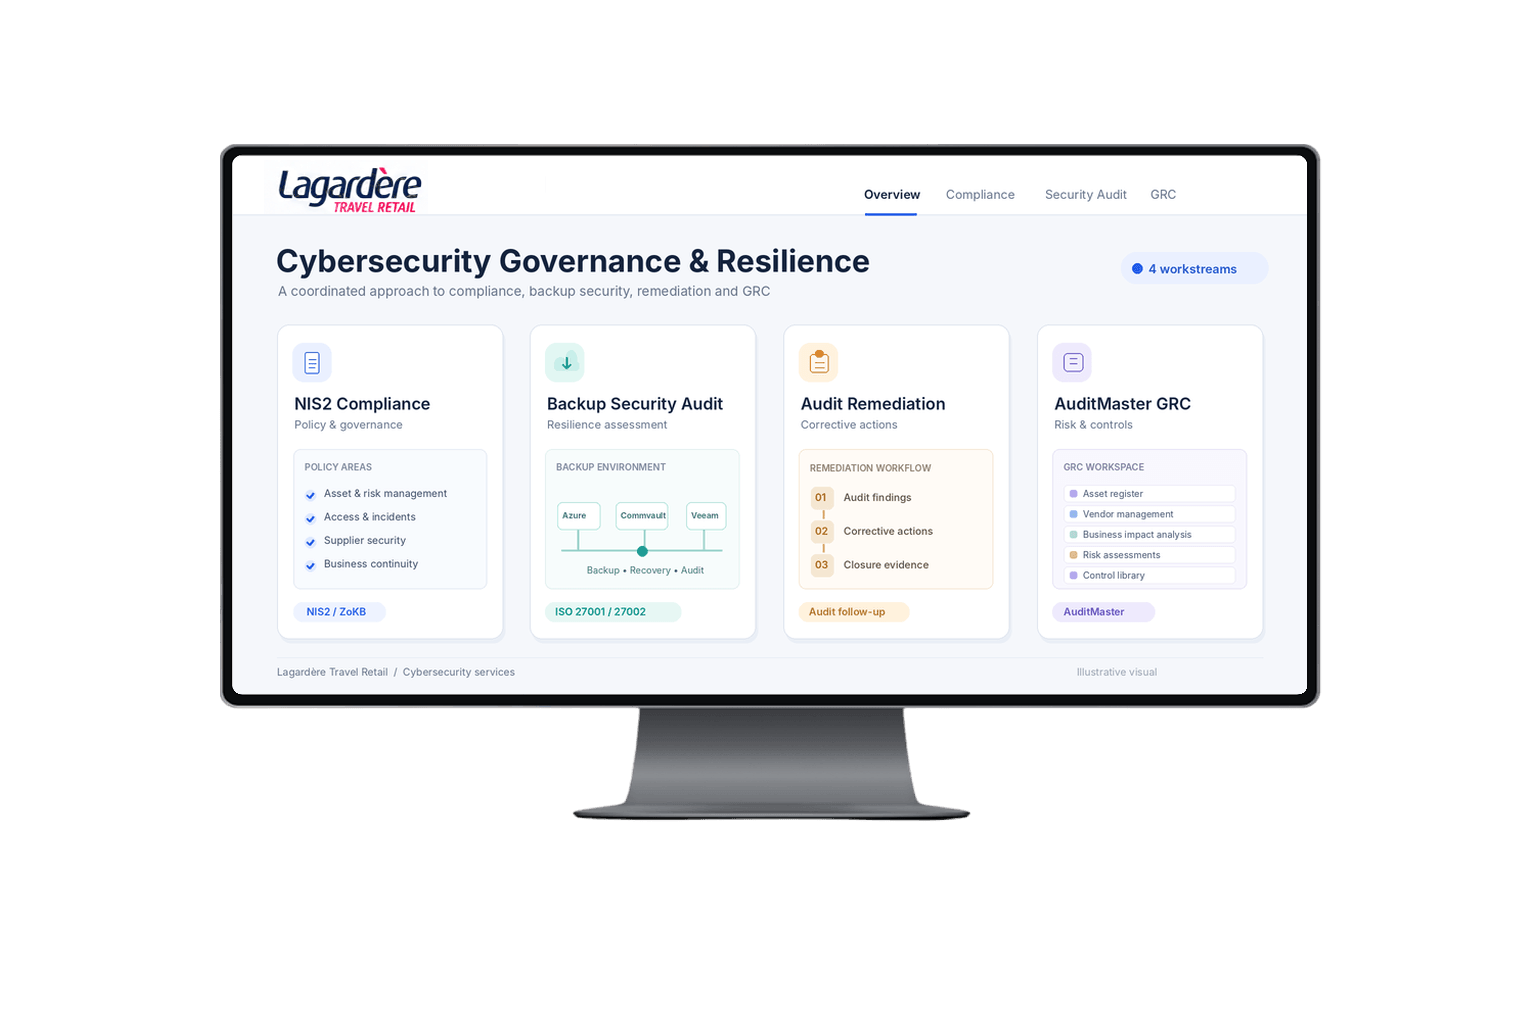
Čtyři oblasti kybernetické bezpečnosti pro Lagardère Travel Retail: rámec politik pro NIS2, audit hybridního prostředí záloh, odstranění auditních nálezů a GRC platforma AuditMaster pro NIS2 a ISO 27001.
- Výzva
Čtyři potřeby najednou: dokumentace pro NIS2, prověrka hybridního prostředí záloh, auditní nálezy k uzavření a GRC platforma pro data o řízení bezpečnosti.
- Co jsme udělali
Rámec pro NIS2 a ZoKB, audit záloh v Azure, Commvault a Veeam podle ISO 27001 a 27002, řízený program nápravy a nastavení AuditMasteru.
- Výsledek
Zdokumentované řízení podle NIS2, prověřené prostředí záloh, auditní nálezy dovedené až k dokumentaci k uzavření a AuditMaster v provozu.
Pro Lagardère Travel Retail jsme pracovali ve čtyřech navazujících oblastech kybernetické bezpečnosti: rámec pro soulad s NIS2, audit hybridního prostředí záloh, odstranění auditních nálezů a nastavení GRC platformy AuditMaster. Dohromady pokryly řízení bezpečnosti, technickou odolnost, nápravná opatření i průběžné řízení rizik a souladu s předpisy.
Klient
Lagardère Travel Retail je mezinárodní provozovatel obchodů v segmentu travel retail. Jeho podnikání stojí na informačních systémech, technologické infrastruktuře a organizačních bezpečnostních procesech. Řízení kybernetické bezpečnosti v takovém prostředí znamená zároveň plnit regulatorní požadavky, chránit kritické systémy, udržet odolné zálohování a obnovu a řídit bezpečnostní rizika a opatření.
Výzva
Zakázka spojila několik navazujících potřeb:
- organizační a dokumentační rámec pro NIS2 a zákon o kybernetické bezpečnosti (ZoKB);
- posouzení hybridní infrastruktury pro zálohování a obnovu podle bezpečnostních standardů a interních politik;
- koordinované odstranění nálezů z auditů kybernetické bezpečnosti, od plánů nápravných opatření po realizaci, důkazy a sledování;
- strukturovaná správa informací o řízení bezpečnosti, posouzení rizik, dodavatelích a bezpečnostních opatřeních ve vyhrazené GRC platformě.
Co jsme udělali
1. Rámec pro soulad s NIS2
Vypracovali jsme organizační, procesní a dokumentační rámec pro NIS2 a zákon o kybernetické bezpečnosti. Jeho politiky a postupy pokrývají:
- řízení aktiv a rizik;
- řízení přístupu a správu identit;
- zvládání incidentů;
- bezpečnost dodavatelů;
- kontinuitu podnikání;
- zálohování a obnovu;
- řízení zranitelností;
- další organizační požadavky kybernetické bezpečnosti.
2. Audit bezpečnosti a odolnosti záloh
Prověřili jsme bezpečnost a soulad hybridního prostředí pro zálohování a obnovu postaveného na Microsoft Azure, Commvault a Veeam. Audit vycházel z příslušných požadavků ISO/IEC 27001 a ISO/IEC 27002 a z interní politiky zálohování skupiny (Group Backup Policy). Zahrnoval:
- Architektura a konfigurace: návrh, konfigurace a provoz prostředí záloh.
- Odolnost vůči ransomwaru a ochrana dat: izolace, šifrování, neměnnost záloh a opatření, která chrání zálohovaná data před neoprávněnou změnou nebo kompromitací.
- Řízení přístupu a monitoring: zabezpečení přístupu, monitoring a napojení na procesy SIEM.
- Obnova a kontinuita podnikání: testy obnovy a to, zda cílová doba obnovy (RTO) a přijatelná ztráta dat (RPO) odpovídají analýze dopadů na podnikání (BIA) a požadavkům na kontinuitu.
- Externí poskytovatelé: závislosti na externích poskytovatelích služeb v řetězci zálohování a obnovy.
3. Odstranění auditních nálezů
Řídili a provedli jsme program odstranění nálezů z auditů kybernetické bezpečnosti v několika oblastech. Připravili a koordinovali jsme plány nápravných opatření, zavedli technická a organizační bezpečnostní opatření a sledovali postup. Koordinovali jsme také zúčastněné strany, shromáždili důkazy a připravili formální dokumentaci k uzavření auditu.
4. Nastavení AuditMasteru a převod dat
AuditMaster jsme zavedli a uvedli do provozu pro řízení bezpečnosti, rizik a souladu s předpisy (GRC):
- nastavení struktury řízení organizace;
- převod dat o aktivech a dodavatelích;
- analýza dopadů na podnikání;
- posouzení kybernetických rizik;
- hodnocení rizik dodavatelů;
- systém řízení bezpečnostních opatření.
Platforma podporuje průběžné řízení souladu s NIS2, ZoKB a ISO 27001.
Výsledek
Spolupráce přinesla výsledky ve všech čtyřech oblastech:
- Řízení souladu: dokumentační rámec pro NIS2 a ZoKB, který pokrývá zásadní oblasti kybernetické bezpečnosti.
- Bezpečnost záloh: dokončený audit bezpečnosti, konfigurace, odolnosti a schopnosti obnovy hybridního prostředí záloh.
- Odstranění auditních nálezů: nápravná opatření jsme řídili a zavedli, sledovali jejich postup, shromáždili důkazy, koordinovali zúčastněné strany a připravili dokumentaci k uzavření.
- GRC v provozu: AuditMaster běží s daty pro řízení bezpečnosti, informacemi o aktivech a dodavatelích, posouzeními rizik a řízením bezpečnostních opatření.
Audit záloh a program odstranění nálezů jsou příklady našich služeb bezpečnostní audity a posouzení souladu a odstraňování auditních nálezů.
Začněme jedním jasným rozhovorem
Napište nám, co potřebujete zabezpečit, automatizovat, postavit nebo personálně posílit. Ozve se vám seniorní konzultant.
 Aleš PoláčekCEO, Whirr Crew
info@whirrcrew.com
Co bude následovat
- Ozveme seSeniorní konzultant si vaši zprávu přečte a ozve se, abychom domluvili hovor.
- První rozhovorProbereme vaši situaci, cíle a omezení.
- Konkrétní další krokNávrh, o kterém můžete rozhodnout: rozsah, tým nebo pilot.
Whirr Crew s.r.o., Rybná 716/24, 110 00 Praha 1