Kybernetická bezpečnost
JRD: GAP analýza podle NIS2 a ZoKB
Posoudili jsme řízení kybernetické bezpečnosti, procesy, technická opatření a dokumentaci JRD podle NIS2 a zákona o kybernetické bezpečnosti a doporučili, jak odstranit nalezené mezery.
- Výzva
JRD potřebovala vědět, jak její současná praxe v kybernetické bezpečnosti obstojí vůči NIS2 a ZoKB a co opravit nejdřív.
- Co jsme udělali
Prověrka ve čtyřech částech: řízení, bezpečnostní procesy a technická opatření, dokumentace a nakonec seznam mezer s doporučeními.
- Výsledek
Jasný obraz o stavu souladu JRD a doporučení k nápravě, podle kterých může plánovat další kroky.
Pro JRD jsme provedli GAP analýzu podle NIS2 a zákona o kybernetické bezpečnosti (ZoKB). Prověřili jsme řízení kybernetické bezpečnosti, bezpečnostní procesy, technická opatření a dokumentaci, zjistili mezery v souladu a doporučili, jak je odstranit.
Klient a zadání
Příprava na regulaci kybernetické bezpečnosti začíná posouzením současné praxe a toho, nakolik odpovídá platným standardům a předpisům. JRD nás požádala o GAP analýzu zaměřenou na NIS2 a ZoKB. Pokryla stávající řízení kybernetické bezpečnosti ve firmě, její procesy, technická opatření a dokumentaci.
Výzva
Aby mohla JRD posoudit svou připravenost na regulaci, potřebovala vědět, jak její současná praxe v kybernetické bezpečnosti obstojí proti požadavkům, které se na ni vztahují, a kde je potřeba další práce. Analýza měla:
- prověřit řízení a bezpečnostní opatření v několika oblastech;
- najít mezery v souladu;
- navrhnout doporučené kroky k nápravě.
Co jsme udělali
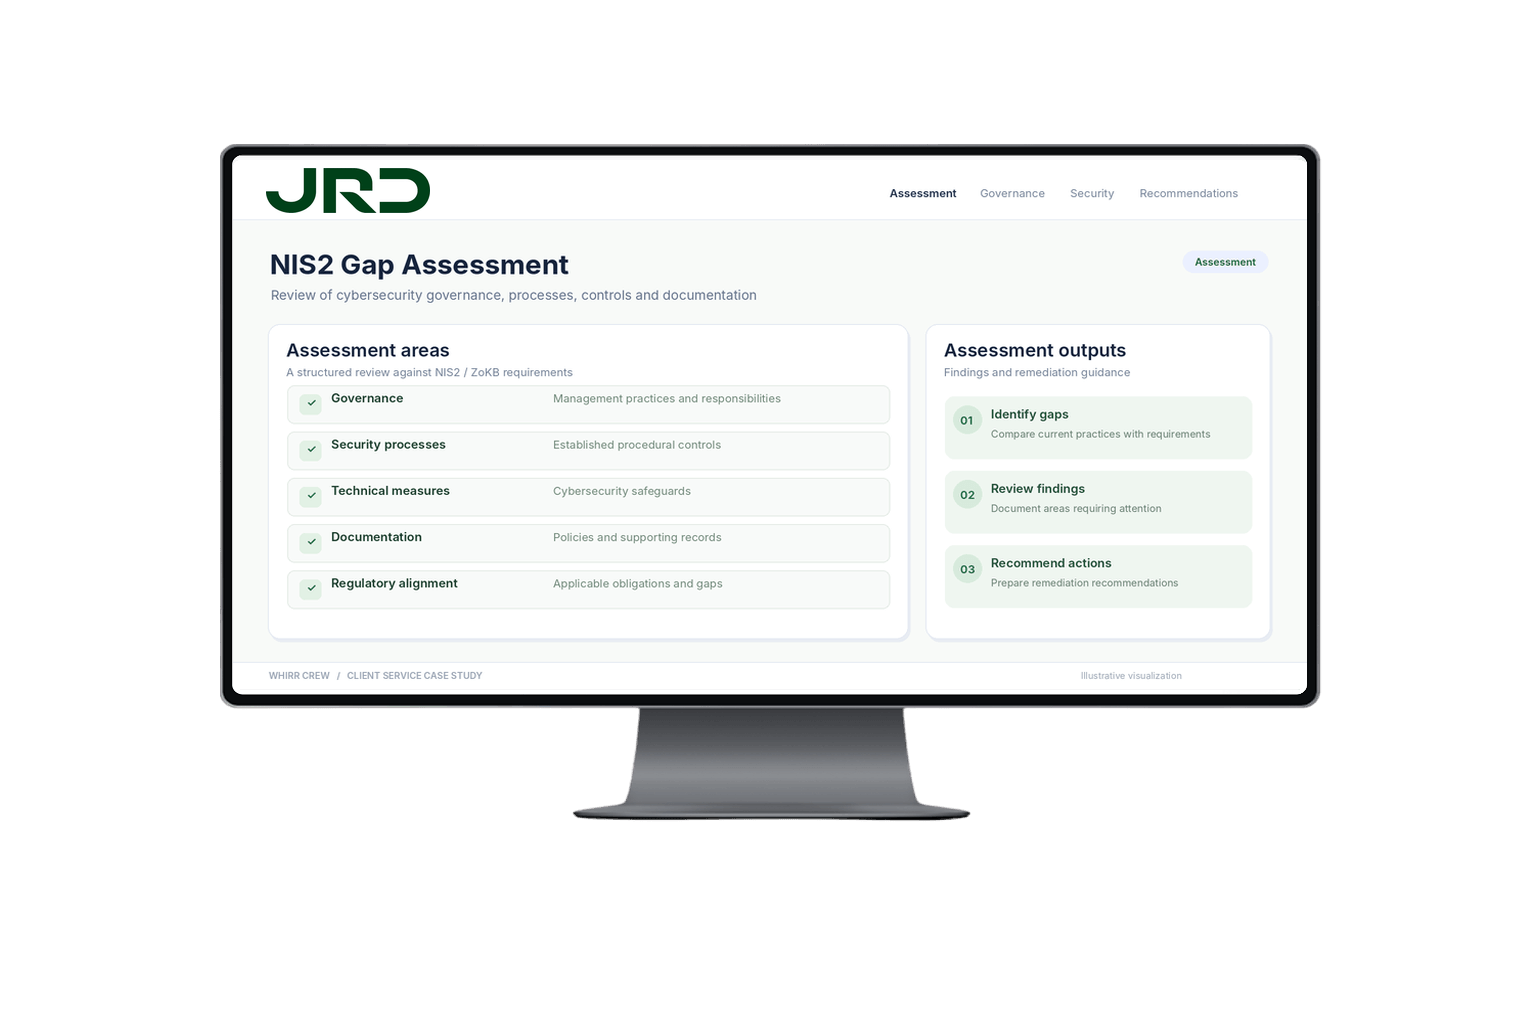
GAP analýzu podle NIS2 a ZoKB jsme rozdělili do čtyř částí. Každá porovnala současnou praxi s požadavky a přispěla do výsledného seznamu mezer.
Řízení kybernetické bezpečnosti
Prověrka stávajícího uspořádání řízení kybernetické bezpečnosti a postupů vedení ve srovnání s požadavky regulace.
Bezpečnostní procesy a technická opatření
Vyhodnocení zavedených bezpečnostních procesů a technických opatření, abychom zjistili, kde požadavky splňují a kde mohou zaostávat.
Dokumentace
Prověrka politik, postupů a podpůrných záznamů kybernetické bezpečnosti, které spadají pod posuzované požadavky.
Mezery a doporučení
Seznam mezer v souladu, které jsme zjistili, spolu s doporučeními, jak je odstranit.
Rozsah služeb
- GAP analýza kybernetické bezpečnosti
- Prověrka řízení kybernetické bezpečnosti
- Posouzení souladu
- Doporučení k nápravě
Regulatorní rámec
- Směrnice NIS2
- Zákon o kybernetické bezpečnosti (ZoKB)
Výsledek
JRD ví, kde její opatření kybernetické bezpečnosti nedosahují požadavků NIS2 a ZoKB, které jsme posuzovali. Řízení, technická opatření i dokumentaci jsme prověřili společně, takže zjištění dávají jeden ucelený obraz o stavu souladu. Doporučení k nápravě jsou strukturovaným podkladem pro rozhodování o dalších krocích k souladu s předpisy.
Projekt je příkladem naší služby GAP analýza.
Začněme jedním jasným rozhovorem
Napište nám, co potřebujete zabezpečit, automatizovat, postavit nebo personálně posílit. Ozve se vám seniorní konzultant.
 Aleš PoláčekCEO, Whirr Crew
info@whirrcrew.com
Co bude následovat
- Ozveme seSeniorní konzultant si vaši zprávu přečte a ozve se, abychom domluvili hovor.
- První rozhovorProbereme vaši situaci, cíle a omezení.
- Konkrétní další krokNávrh, o kterém můžete rozhodnout: rozsah, tým nebo pilot.
Whirr Crew s.r.o., Rybná 716/24, 110 00 Praha 1