Cybersecurity
Cybersecurity, implemented
From applicability and gap analysis to implemented controls, audit evidence and continuous compliance.
- AssessApplicability, gap analysis, risk and business impact analysis.
- ImplementPolicies, continuity plans and the technical work: vulnerability management, penetration tests, SIEM, EDR/XDR, PAM and segmentation.
- MaintainContinuous compliance, a cybersecurity manager or CISO as a service, and audit readiness.
NIS2 · ZoKB · ISO/IEC 27001 · ISO 22301 · DORA · GDPR
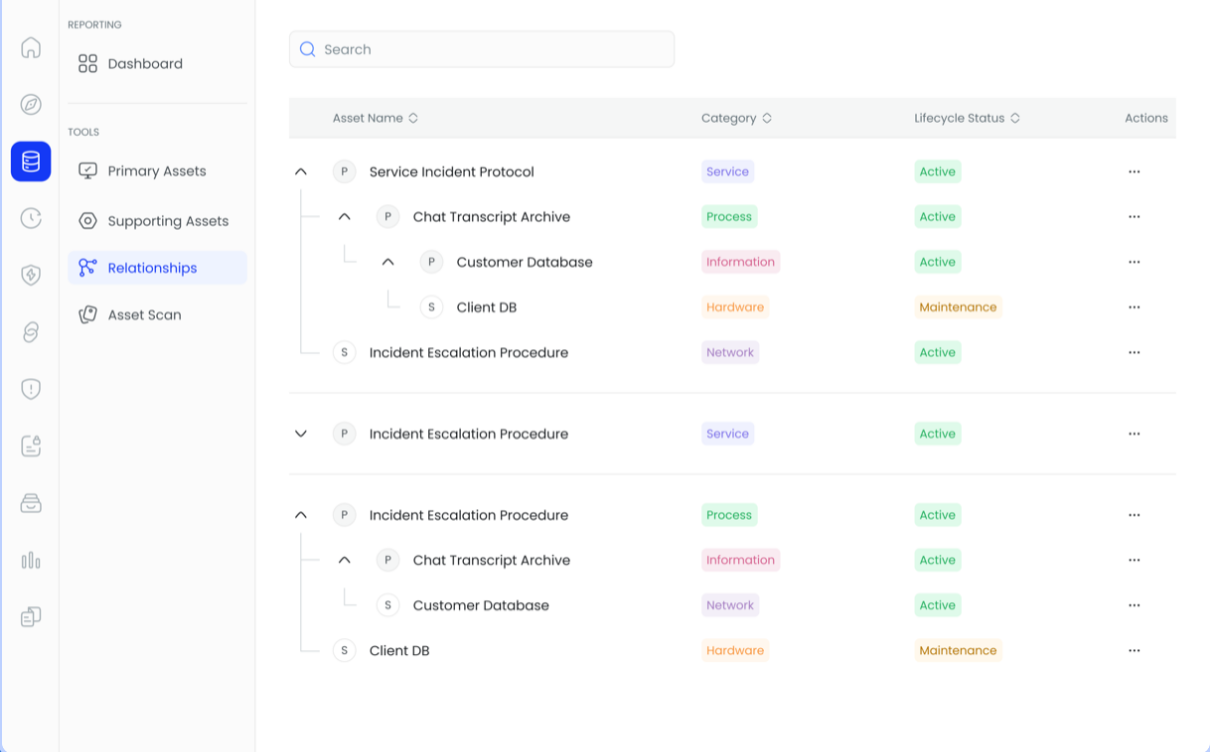
| Article | Requirement | Status |
|---|---|---|
| 21.2(a) | Risk analysis & information security policies | In place |
| 21.2(b) | Incident handling | Partial |
| 21.2(d) | Supply-chain security | Gap |
| 21.2(i) | Access control & asset management | Partial |
| 21.2(j) | Multi-factor authentication | Gap |
| 23.4(a) | Early warning of a significant incident within 24 hours | Partial |
PGPetr GrešlISO/IEC 27001 Lead Auditor & Lead Implementer, NIS2 Lead Implementer
More on cybersecurityLet’s talk about your cybersecurity needs